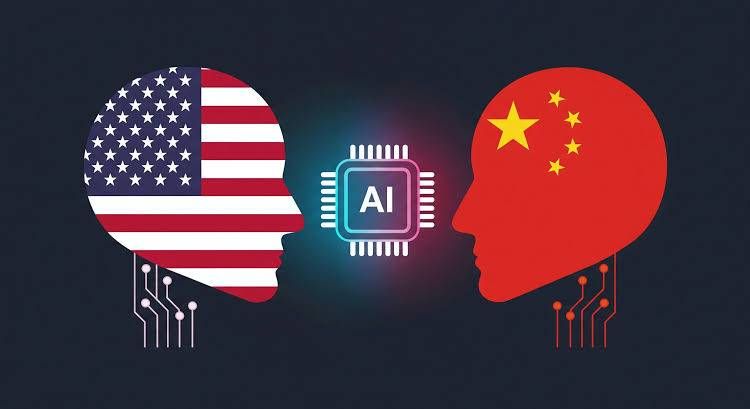
ابوظبي - ياسر ابراهيم - الأحد 15 نوفمبر 2026 02:36 مساءً - تتصاعد التحذيرات من مخاطر دخول الذكاء الاصطناعي إلى صلب التنافس العسكري والاستخباراتي بين الولايات المتحدة والصين، وسط مخاوف من أن يتحول خطأ تقني أو تقييم استخباراتي غير دقيق إلى شرارة مواجهة يصعب احتواؤها، خصوصاً إذا دفع نظام ذكي أحد الطرفين إلى تفسير واقعة عرضية باعتبارها هجوماً متعمداً، والرد عليها قبل التحقق من ملابساتها.
وتكتسب هذه المخاوف أهمية متزايدة مع تسابق واشنطن وبكين على امتلاك القدرات الأكثر تقدماً في الذكاء الاصطناعي، وتأمين التفوق التكنولوجي والعسكري. ففي حين تواصل الولايات المتحدة فرض قيود على تصدير أشباه الموصلات المتقدمة وتعزيز قدراتها المحلية، تستثمر الصين في تطوير نماذجها وتقنياتها وتقليص اعتمادها على التكنولوجيا الأمريكية، محققة تقدماً في النماذج المفتوحة يتحدى افتراضات استمرار التفوق الأمريكي.
وسلط تحليل نشرته مجلة «ناشونال إنتريست» الأمريكية، أعده الباحثان أليكسا سون وويس ماكجفرن، الضوء على سيناريو بالغ الحساسية، يتمثل في احتمال أن يؤدي خطأ صادر عن نظام ذكاء اصطناعي مستخدم في الاستخبارات العسكرية أو إدارة البنية التحتية الحيوية إلى تحرك عسكري انتقامي، قبل أن تتضح حقيقة الواقعة وما إذا كانت متعمدة أو آلية أو عرضية أو ناجمة عن تلاعب.
واستشهد التحليل بواقعة حدثت في 26 سبتمبر الماضي، عندما أخطأ تقرير استخباراتي مدعوم بالذكاء الاصطناعي في تحديد هوية سفينة صينية في الشرق الأوسط، وادعى أنها تحمل مواد مرتبطة ببرنامج للأسلحة النووية، الأمر الذي دفع القوات الأمريكية إلى الاستعداد لاعتراضها، قبل أن يتبين لكبار المسؤولين عدم صحة المعلومات. وتبرز الواقعة، وفق التحليل، كيف يمكن لتقييم خاطئ أن ينتقل من شاشة النظام الاستخباراتي إلى مرحلة الاستعداد لتحرك عسكري، بما يفتح الباب أمام أزمة دبلوماسية أو تصعيد غير محسوب.
سباق تكنولوجي ومخاطر متداخلة
ولا تقتصر احتمالات التصعيد على الأخطاء الاستخباراتية، إذ قد تنشأ أزمة بين البلدين نتيجة استخدام أسلحة ذاتية التشغيل، أو هجوم إلكتروني غير متوقع، أو عطل تقني يُفسر باعتباره عملاً عدائياً. كما أن تعدد الجهات المشاركة في تطوير الذكاء الاصطناعي، من حكومات وشركات وجامعات ومراكز أبحاث، يجعل مراقبة القدرات الفعلية أكثر تعقيداً.
وأشار الباحثان إلى أن القطاع الخاص طوّر أكثر من 90 % من أبرز نماذج الذكاء الاصطناعي المتقدمة في عام 2025، ما يصعّب قياس القدرات الوطنية بدقة، خصوصاً مع غياب مقياس شامل يحدد أداء هذه النماذج ودرجة موثوقيتها في مختلف الاستخدامات.
وتزداد حساسية المسألة مع ما يعرف بـ«مشكلة الصندوق الأسود»، أي صعوبة فهم الكيفية التي تتوصل بها بعض أنظمة الذكاء الاصطناعي إلى قراراتها، فضلاً عن محدودية القدرة على توقع تداعياتها بالكامل. ويحذر التحليل من أن وتيرة المنافسة التكنولوجية قد تتجاوز قدرة المؤسسات على فهم المخاطر والسيطرة عليها، خصوصاً عندما تنتقل تطبيقات الذكاء الاصطناعي من المجال الرقمي إلى العمليات العسكرية والبنية التحتية المادية.
كما أن طبيعة هذه التكنولوجيا متعددة الاستخدامات تجعل مخاطرها مختلفة عن سباق التسلح النووي، إذ لا يقتصر تطويرها على الحكومات والمؤسسات العسكرية، بل يمتد إلى شركات التكنولوجيا والجامعات والقطاع الخاص، بما يجعل تحديد القدرات ومصادر الأخطاء أكثر صعوبة.
دروس الحرب الباردة
ويرى الباحثان أن تجربة الحرب الباردة تقدم دروساً مهمة في إدارة التنافس بين القوى الكبرى، إذ لم تمنع الخلافات العميقة بين واشنطن وموسكو من إقامة قنوات اتصال وضمانات للحد من مخاطر المواجهة غير المقصودة.
ويستحضر التحليل أزمة الصواريخ الكوبية، التي أظهرت كيف يمكن لبطء الاتصالات وتأخر تبادل المعلومات أن يفاقما احتمالات التصعيد، إلى جانب ما شهدته المنافسة الأمريكية السوفييتية من مخاوف مبالغ فيها بشأن التفوق العسكري، مثل ما عرف بـ «فجوة الصواريخ» عقب إطلاق الاتحاد السوفييتي القمر الصناعي «سبوتنيك 1» عام 1957، رغم امتلاك الولايات المتحدة تفوقاً في هذا المجال.
ويشير ذلك إلى أن ضغوط المنافسة قد تدفع الأطراف إلى اتخاذ قرارات استناداً إلى تقديرات غير دقيقة، أو إلى المبالغة في تفسير قدرات الخصم ونواياه. ويكتسب هذا الدرس أهمية خاصة في سباق الذكاء الاصطناعي، حيث قد يؤدي غياب الفهم الكامل للأنظمة المتقدمة إلى تضخيم المخاطر وتسريع القرارات قبل التحقق من المعلومات.
ويحذر التحليل من أن الذكاء الاصطناعي، إذا استخدم دون ضوابط كافية، قد يشكل تهديداً بالغاً للأمن القومي، خصوصاً عند دمجه في الاستخبارات العسكرية وأنظمة القيادة والسيطرة والبنية التحتية الحيوية. وفي هذا السياق، وصف داريو أمودي، الرئيس التنفيذي لشركة «أنثروبيك»، الذكاء الاصطناعي القوي بأنه تهديد محتمل للأمن القومي لا سابق له.
الخط الساخن والرقابة البشرية
وفي مواجهة هذه المخاطر، يدعو الباحثان واشنطن وبكين إلى توسيع قنوات الاتصال الطارئة لتشمل الحوادث المرتبطة بالذكاء الاصطناعي، وعدم انتظار وقوع أزمة فعلية قبل بناء آليات للتعاون. ويشددان على أهمية عقد قمم ثنائية رسمية لمناقشة المخاطر والخطوط الحمراء، والاتفاق على تعريفات مشتركة لمصطلحات مثل «التصرف المستقل» و«الهجوم المدعوم بالذكاء الاصطناعي» و«فقدان السيطرة»، إلى جانب تحديد الحوادث التي تستوجب الإخطار الفوري.
كما يدعوان إلى إشراك المسؤولين العسكريين والخبراء التقنيين والمتخصصين في الأمن السيبراني والباحثين في الذكاء الاصطناعي في قنوات الاتصال المباشر بين الجانبين، بدلاً من قصر المناقشات على الدبلوماسيين.
ومن أبرز الضمانات المقترحة الإبقاء على السيطرة البشرية الفعلية على أنظمة القيادة والسيطرة النووية، وأنظمة الإنذار المبكر، والأسلحة ذاتية التشغيل، والعمليات السيبرانية التي يمكن أن تؤثر في البنية التحتية الحيوية، بما يمنع تفويض القرارات ذات التداعيات الاستراتيجية إلى أنظمة آلية دون إشراف بشري.
ويشير التحليل إلى أن واشنطن وبكين اتفقتا في عام 2024 على ضرورة بقاء قرار استخدام الأسلحة النووية خاضعاً للبشر وليس الذكاء الاصطناعي، وهو ما يوفر أساساً يمكن البناء عليه لتوسيع نطاق الضمانات إلى مجالات أخرى.
ويخلص الباحثان إلى أن إدراك مخاطر فقدان السيطرة قد يفتح نافذة للتعاون بين البلدين، لكنه لا يضمن حدوثه تلقائياً. فالأزمات قد تدفع الخصوم إلى ضبط النفس، لكنها قد تثير الذعر وتسرع الردود الانتقامية أيضاً.
ومن هنا، فإن المطلوب ليس انتظار حادثة كبرى لفرض التعاون، بل بناء آليات للإفصاح والإخطار والتحقق من الحوادث قبل وقوعها. ويبقى التحدي أمام واشنطن وبكين هو الاتفاق على هذه الضمانات في ظل استمرار المنافسة، وقبل أن يتحول خطأ تقني محدود إلى أزمة عسكرية يصعب احتواء تداعياتها.